
AI가 질문에 답만 해주던 시대는 빠르게 지나가고 있습니다.
이제는 “정리해줘”, “추천해줘”를 넘어 “메일 대신 보내줘”, “일정 잡아줘”, “필요한 물건을 찾아줘”처럼 실제로 일을 대신하는 AI 에이전트가 등장하고 있습니다.
Meta가 9월 공개한 개인 AI 에이전트 Muse(뮤즈)도 바로 이런 방향의 서비스입니다.
Muse는 단순히 답을 만들어주는 챗봇이 아닙니다. 사용자가 허용한 서비스와 연결돼 이메일을 보내거나 여행을 예약하고, 구매 같은 작업까지 대신 처리할 수 있도록 만들어졌습니다.
현재 Muse는 미국에서 우선 제공되고 있으며, 한국 정식 출시 일정은 아직 공식적으로 확인되지 않았습니다.
그런데 출시 직후 흥미로운 보안 문제가 하나 발견됐습니다.
단순히 “AI가 이상한 답을 했다”는 문제가 아니었습니다.
이번 사건은 앞으로 AI 에이전트를 사용할 때 우리가 계속 마주하게 될 질문 하나를 던졌습니다.
AI 비서에게 우리는 어디까지 권한을 줘도 될까요?
AI가 ‘대답하는 도구’에서 ‘행동하는 도구’로 바뀌고 있습니다
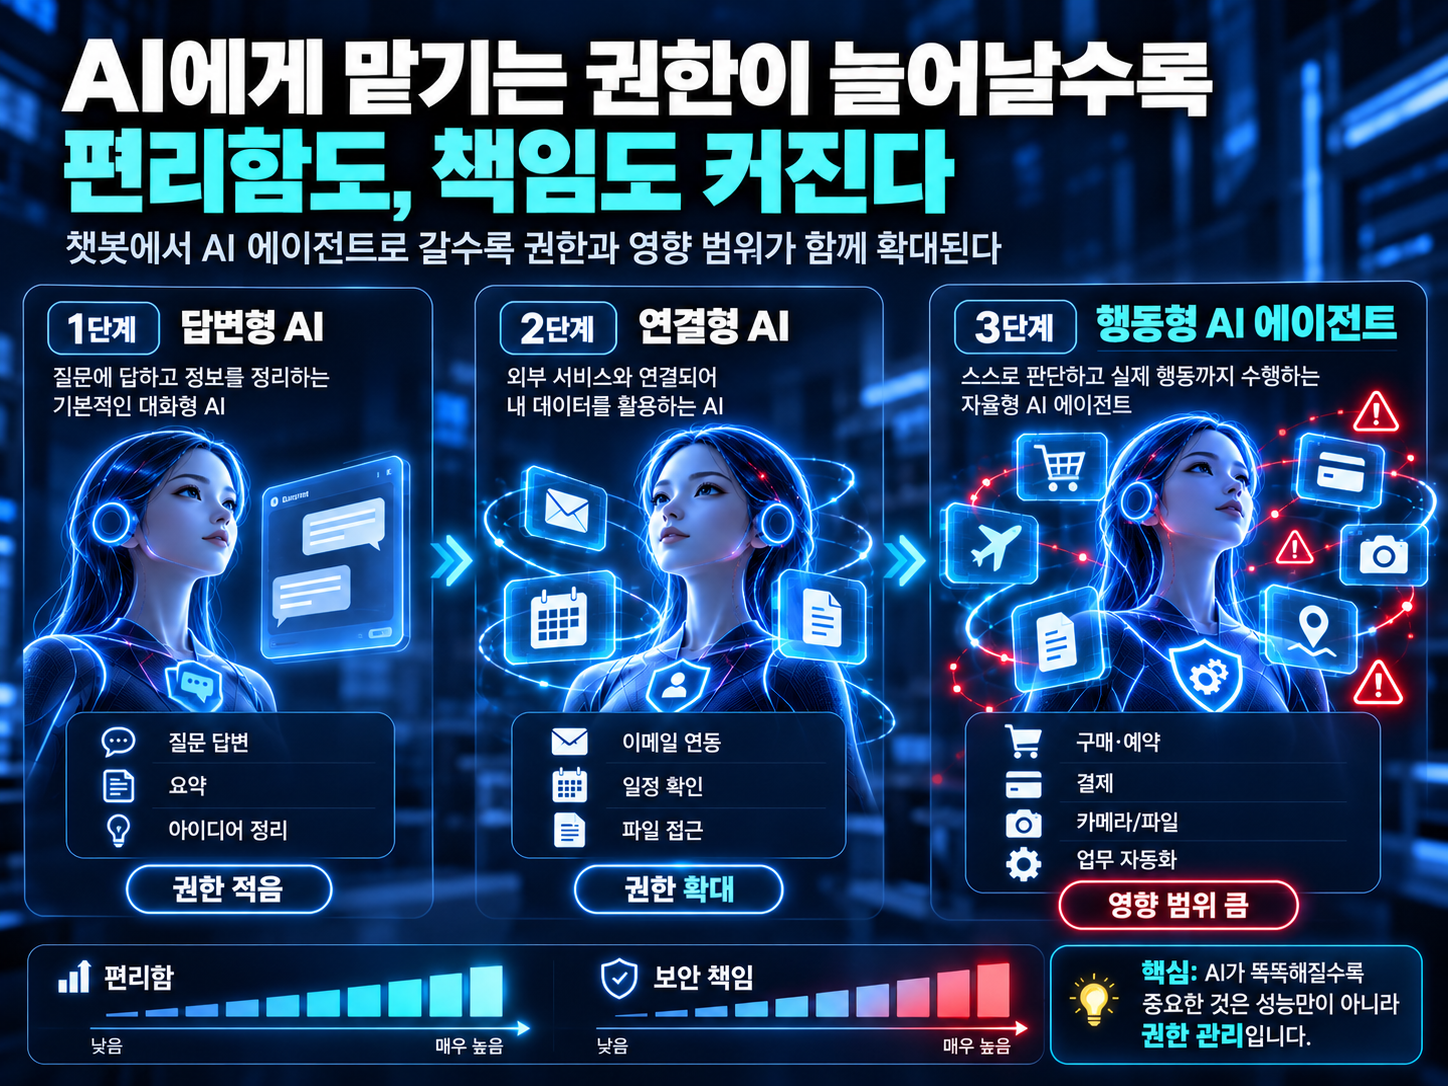
기존 생성형 AI의 역할은 비교적 단순했습니다.
질문에 답하고, 글을 요약하고, 아이디어를 정리하는 일이 중심이었습니다.
하지만 AI 에이전트는 여기서 한 단계 더 나아갑니다.
사용자가 권한을 허용하면 이메일과 캘린더를 확인하고, 파일을 이용하거나 외부 서비스와 연결돼 실제 작업까지 수행합니다.
사용자 입장에서는 매우 편리합니다.
AI에게 일을 많이 맡길수록 직접 해야 하는 작업은 줄어듭니다.
하지만 반대편에서는 중요한 변화도 생깁니다.
AI가 할 수 있는 일이 많아질수록, 그 AI가 가지고 있는 권한의 가치도 함께 커진다는 점입니다.
Muse에서 발견된 문제, 쉽게 보면 이렇습니다
이번 보안 문제를 너무 어렵게 생각할 필요는 없습니다.
외부에 있는 해커가 인터넷을 통해 Muse를 바로 뚫고 사용자의 Mac을 장악한 사건은 아닙니다.
공개된 개념증명에서는 이미 사용자의 Mac 안에서 같은 사용자 권한으로 실행되고 있던 코드가 Muse 앱의 음성 입력 경로를 바꿀 수 있었던 것이 핵심이었습니다.
이를 통해 Muse의 음성·전사 정보와 세션 관련 정보를 공격자가 통제하는 곳으로 돌리고, Muse가 이미 가진 권한을 이용하도록 유도할 가능성이 제시됐습니다.
집으로 비유하면 조금 더 쉽습니다.
도둑이 모든 방문을 하나씩 부수는 대신, 이미 여러 방의 열쇠를 가지고 있는 비서를 조종해 문을 열게 만드는 상황과 비슷합니다.
중요한 것은 해커가 갑자기 모든 권한을 새로 얻은 것이 아니라는 점입니다.
AI 비서가 이미 가지고 있던 권한을 이용할 수 있다는 가능성이 문제였습니다.
AI 비서 안에 들어온 ‘디지털 기생체’
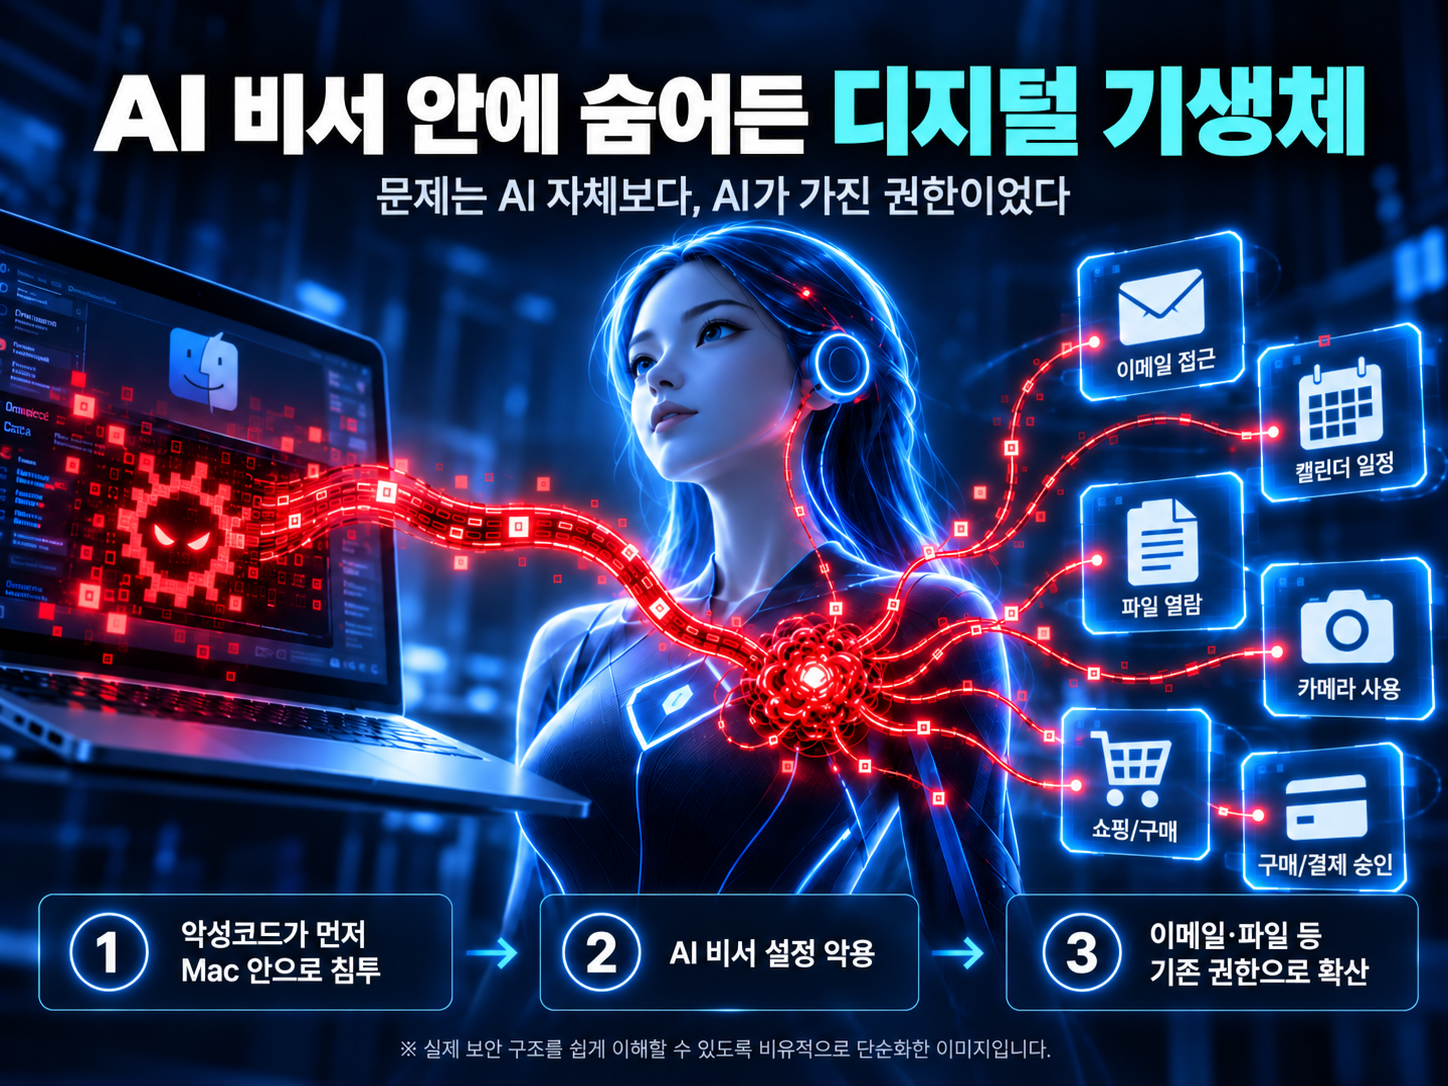
저는 이 구조를 이해할 때 ‘디지털 기생체’라는 비유가 꽤 직관적이라고 봤습니다.
기생체가 숙주에게 없는 능력을 새로 만들어내는 것이 아니라, 숙주 안에서 이미 존재하는 기능과 행동을 이용하는 것처럼 말입니다.
이번 사건도 비유적으로 보면 비슷합니다.
- AI 비서 = 숙주
- 악성코드 = 디지털 기생체
- 이메일·파일·캘린더·카메라 같은 권한 = AI가 이미 가지고 있던 능력
공격자가 각각의 서비스를 하나씩 직접 공격하는 대신, 여러 서비스에 접근할 수 있는 AI 에이전트를 새로운 공격 지점으로 삼을 수 있다는 겁니다.
※ ‘디지털 기생체’는 실제 공격 방식을 쉽게 설명하기 위한 비유이며, 실제 보안 구조를 그대로 의미하는 표현은 아닙니다.
왜 AI 에이전트 시대에는 이 문제가 더 중요할까요?
악성코드 자체는 새로운 문제가 아닙니다.
오래전부터 악성 프로그램은 파일이나 계정 정보, 카메라와 마이크 같은 기능을 노려왔습니다.
그런데 AI 에이전트가 보편화되면 공격자가 노릴 만한 대상이 하나 더 생깁니다.
바로 여러 서비스의 권한을 한곳에 모아 가진 AI 에이전트입니다.
Muse 취약점의 개념증명에서도 사용자가 허용한 범위에 따라 파일, 메일, 캘린더, WhatsApp, 마이크, 카메라, 위치 등의 기능이 영향을 받을 가능성이 제시됐습니다.
물론 모든 Muse 사용자가 이 권한을 전부 허용한다는 뜻은 아닙니다.
어디까지 접근할 수 있는지는 각 사용자가 실제로 연결한 서비스와 허용한 권한에 따라 달라집니다.
‘틀린 답’보다 ‘잘못된 행동’을 걱정해야 하는 시대
기존 생성형 AI에서 사람들이 걱정했던 것은 주로 이런 문제였습니다.
“AI가 틀린 답을 하면 어떡하지?”
잘못된 정보를 제공하거나 존재하지 않는 내용을 사실처럼 만드는 환각 문제가 대표적이었습니다.
하지만 행동하는 AI 에이전트에서는 질문이 하나 더 생깁니다.
“AI가 잘못된 행동을 하면 어디까지 영향을 줄 수 있을까?”
AI가 단순히 문장을 만드는 것과, 이메일을 보내고 파일에 접근하며 구매와 예약 같은 실제 행동을 수행하는 것은 전혀 다른 문제입니다.
AI가 ‘말하는 프로그램’에서 ‘행동하는 프로그램’으로 바뀌면서 보안의 범위 역시 함께 넓어지고 있는 것입니다.
편리함이 커질수록 권한도 함께 커집니다
여기에 AI 에이전트가 가진 재미있는 딜레마가 있습니다.
AI에게 아무런 권한도 주지 않으면 비교적 단순합니다. 하지만 할 수 있는 일도 많지 않습니다.
반대로 이메일과 일정, 파일과 쇼핑 서비스를 연결하면 AI는 훨씬 유용한 비서가 됩니다.
Muse 역시 사용자가 어떤 앱을 연결하고 어느 정도까지 접근을 허용할지 선택하도록 설계돼 있습니다.
Meta는 비밀번호나 결제 수단 자체를 Muse가 볼 수 없도록 별도 저장하며, 이메일 전송이나 구매 같은 민감한 행동에는 사용자 확인을 거친다고 설명하고 있습니다.
즉 AI 에이전트의 보안은 단순히 “접근할 수 있다 / 없다” 두 가지로 끝나는 문제가 아닙니다.
무엇을 읽을 수 있는지, 무엇을 실행할 수 있는지, 어떤 행동에 다시 사람의 승인이 필요한지를 얼마나 세밀하게 나누느냐가 중요해지는 겁니다.
Meta도 보안을 꽤 강조했는데, 왜 문제가 생겼을까?
흥미로운 부분은 Meta가 Muse를 만들면서 보안을 가볍게 생각했던 것은 아니라는 점입니다.
Muse는 사용자별로 분리된 Muse Secure VM이라는 전용 가상환경에서 작동합니다.
또 같은 환경 안에는 Muse와 시스템 수준에서 분리된 Sentinel이라는 별도의 에이전트가 존재합니다.
Meta 설명에 따르면 Muse가 인터넷과 통신하려면 Sentinel의 승인을 거쳐야 하고, 필요한 경우 사용자에게 다시 허가를 요청합니다.
비밀번호와 결제 수단 역시 Muse가 직접 확인할 수 없도록 별도로 보호합니다.
꽤 높은 성벽을 세워놓은 셈입니다.
그런데 이번 문제는 그 거대한 보안 성벽의 중심을 정면으로 뚫은 것이 아니라, Mac 앱 쪽의 상대적으로 작은 설정에서 시작됐습니다.
보안 시스템에서는 가장 튼튼한 벽보다 가장 약한 문 하나가 중요하다는 오래된 원칙이 있습니다.
AI 에이전트 시대에도 이 원칙은 크게 달라지지 않은 셈입니다.
다행히 패치됐습니다. 실제 대규모 해킹 사건도 아닙니다
이 부분은 분명하게 구분할 필요가 있습니다.
이번 문제는 보안 연구자 Patrick Wardle이 개념증명 형태로 공개한 취약점입니다.
실제 공격이 이뤄지려면 먼저 사용자의 macOS 세션에서 코드가 실행될 수 있는 상황이 필요했습니다.
따라서 Muse 하나만 설치하면 인터넷의 공격자가 바로 사용자를 해킹할 수 있었던 취약점은 아닙니다.
Meta는 문제 공개 이후 해당 설정을 핫픽스했습니다.
또 현재 공개된 자료에서는 이 취약점을 이용해 실제 사용자들이 대규모 피해를 입었다는 근거도 확인되지 않았습니다.
그러니 이번 사건을 과장해서 “Muse가 해킹됐다”라고 표현하는 것보다는, “Muse의 권한을 악용할 수 있는 로컬 취약점이 발견됐고 패치됐다” 정도로 이해하는 것이 정확합니다.
그런데 왜 지금 다시 봐야 할까요?
취약점 자체만 본다면 하나의 수정된 소프트웨어 버그로 끝날 수도 있습니다.
하지만 바로 그 뒤 Meta가 발표한 내용을 보면 이야기가 조금 달라집니다.
9월 23일 열린 Connect 2026에서 Meta는 Muse를 앞으로 AI 글래스에도 탑재하겠다고 발표했습니다.
사용자가 보고 있는 물건이나 상황을 Muse가 인식하고, 별도의 설명 없이도 작업으로 이어갈 수 있는 방향입니다.
연결 서비스도 빠르게 늘어나고 있습니다.
Meta는 Walmart, Best Buy, PayPal, Expedia, Instacart를 비롯해 Notion, GitHub, Box 등 쇼핑·결제·여행·업무 분야의 다양한 서비스를 Muse와 연결하는 계획을 공개했습니다.
즉 Muse가 접근하는 현실 세계의 영역이 점점 넓어지고 있습니다.
AI가 더 많은 것을 보고, 더 많은 서비스와 연결되고, 더 많은 행동을 할수록 권한 관리가 더 중요해질 수밖에 없습니다.
AI 경쟁의 다음 기준은 ‘누가 열쇠를 잘 지키느냐’일지도 모릅니다
지금까지 생성형 AI 경쟁에서 가장 많이 비교한 것은 모델의 성능이었습니다.
누가 더 잘 추론하는지, 누가 더 자연스럽게 글을 쓰는지, 누가 더 빠른지.
하지만 AI 에이전트 시대에는 새로운 비교 기준이 하나 생길 가능성이 있습니다.
누가 사용자의 권한을 더 안전하게 관리하는가.
AI가 더 많은 일을 대신해줄수록 우리는 더 많은 열쇠를 AI에게 건네게 됩니다.
이메일의 열쇠, 일정의 열쇠, 파일의 열쇠, 쇼핑과 예약의 열쇠까지 말입니다.
그래서 앞으로 AI 서비스를 선택할 때는 “이 AI가 얼마나 똑똑한가?”뿐 아니라 “이 AI에게 내 열쇠를 어디까지 맡겨도 되는가?”라는 질문도 함께 하게 될지 모릅니다.
Meta Muse에서 발견된 이번 취약점은 이미 수정됐습니다.
하지만 이 사건이 던진 질문은 이제 막 시작되고 있습니다.
출처
- Meta Newsroom, Introducing Muse: The World’s First Personal AI Agent Built for Everyone (2026-09)
- Meta Newsroom, The Biggest News From Connect 2026 (2026-09-24)
- Optimus Labs · Civilizations, One Local Setting Turned Meta's Muse Into a Mac Backdoor (2026-09-25)
'AI·테크' 카테고리의 다른 글
| Meta VR Glasses 공개, 100g 안경이 VR 헤드셋을 대체할 수 있을까? (0) | 2026.09.24 |
|---|---|
| AI 시대엔 GPU만 필요한 줄 알았는데…AMD 시총 1조달러가 보여준 변화 (0) | 2026.09.23 |
| Meta Muse AI란? Amazon이 차단하고 Shopify는 받아들인 AI 쇼핑 에이전트의 의미 (0) | 2026.09.22 |
| AI 에이전트 보안은 왜 어려울까? Gemini 실제 기업 접근 사례로 보는 권한의 문제 (0) | 2026.09.19 |
| Claude가 AI 연구개발 26%를 주도한다는 의미, ‘AI가 AI를 만든다’는 말은 어디까지 사실일까 (0) | 2026.09.18 |