
2026년 10월 13일 최신 자료로 업데이트한 프랑스 슈퍼마켓 냉장 설비 해킹 분석입니다.
2026년 10월 11일 밤부터 12일 사이 프랑스의 여러 슈퍼마켓 체인이 냉장·냉동 설비를 겨냥한 사이버 공격의 영향을 받았습니다. 일부 설비는 최고 50℃까지 온도가 상승한 것으로 보도됐고, 냉동식품과 신선식품 폐기 및 일부 매장의 화재 피해가 뒤따랐습니다.
이 사건은 단순한 가전제품 고장이 아니라, 원격으로 접근 가능한 상업용 제어 시스템이 현실의 식품 공급에 영향을 준 사례입니다. 사건의 확인된 사실과 아직 밝혀지지 않은 부분을 분리하면서, 왜 이런 문제가 일어나는지 기술적인 구조를 살펴보겠습니다.
1. 사건 개요: 어떤 유통업체가 영향을 받았나
로이터의 10월 13일 후속 집계는 최소 350개 슈퍼마켓이 공격에 영향을 받았다고 전했습니다. 10월 12일에는 인터마르셰 약 150개 매장과 까르푸 약 80개 매장 등 개별 체인별 규모가 알려졌습니다. AFP 기반 보도는 인터마르셰·네토를 함께 합산하거나 유통망별 점포 범위를 다르게 잡아 더 많은 수치를 제시하기도 합니다.
따라서 ‘영향받은 매장 수’, ‘상품 폐기가 발생한 매장 수’, ‘브랜드를 합산한 매장 수’를 같은 지표로 취급하면 안 됩니다. 본문은 로이터의 10월 13일 최소 350개 매장을 당시 확인 가능한 하한으로 사용하되, 확정된 전국 최종 집계라는 의미로 사용하지 않습니다.
파리 검찰은 공격의 규모와 식품 폐기·화재 피해를 확인하고 수사에 나섰으며, 프랑스 국가 사이버보안 기관 ANSSI와 산하 CERT-FR도 대응했습니다. 공격자의 정체, 동기, 최초 침투 경로는 10월 13일 현재 공개적으로 확인되지 않았습니다.
2. 상업용 냉장 제어 시스템은 무엇인가
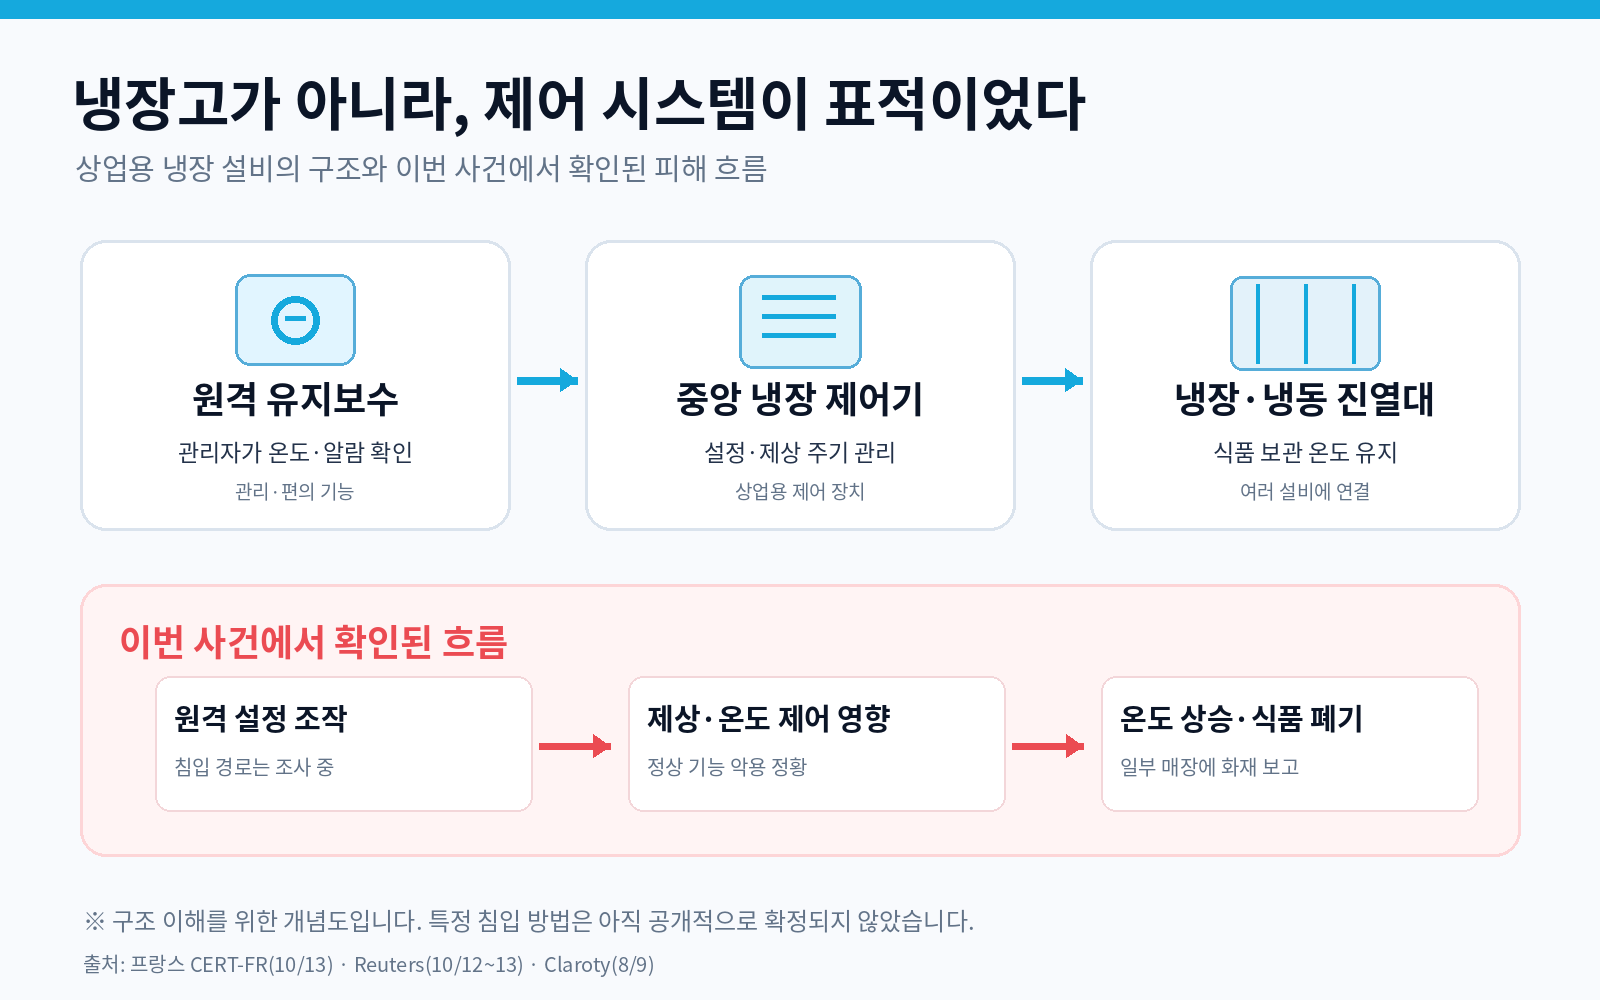
매장 한 곳에는 수많은 냉장 진열대와 냉동고, 냉각 장치가 있습니다. 이를 개별 장비로 각각 조정하는 대신 중앙 관리 시스템에 연결하면 담당자가 보관 온도, 경보, 작동 일정, 유지보수 상태를 한눈에 볼 수 있습니다.
이러한 시스템은 산업제어기술(OT, Operational Technology)의 일종으로 이해할 수 있습니다. 일반 사무용 정보기술(IT)이 문서와 데이터를 처리한다면, OT는 기계와 설비의 실제 움직임 및 환경 조건을 관리한다는 점에서 차이가 있습니다.
Danfoss의 AK-SM 계열은 냉장 설비의 관리 정보를 모으고 온도 임계값을 설정하며 원격 유지보수 기능을 제공하는 제어기입니다. 정상적인 관리자는 전용 웹 화면을 사용해 상태를 확인할 수 있습니다. 바로 이 편리한 관리 화면이 적절히 보호되지 않을 때 공격 표면이 될 수 있습니다.
3. 제상(defrost) 기능이 해킹과 연결되는 이유
제상은 냉각 장치에 생기는 성에나 얼음을 제거하기 위한 정상 기능입니다. 이를 위해 냉동·냉장 장비는 정해진 시간에 제상 주기를 실행하고, 필요한 경우 냉각을 일시적으로 조절합니다.
이번 공격에서는 제상 기능이나 온도 관련 설정을 공격자가 원격으로 비정상 조작한 것으로 보도됐습니다. 제상 기능이 있다는 사실 자체가 취약점은 아닙니다. 문제는 운영상 중요한 기능에 대한 접근 권한과 안전장치가 제대로 분리·보호되지 않았을 가능성입니다.
보도에서 등장하는 ‘50℃’는 특정 장비에 적용된 온도 설정이나 기록된 최고 온도를 가리키는 맥락이 섞여 있습니다. 영향을 받은 모든 냉장고의 내부와 모든 식품이 같은 온도에 도달했다고 단정할 근거는 없습니다. 사건의 핵심은 보관 온도 조건이 깨져 식품의 안전성을 더 이상 보증할 수 없게 됐다는 점입니다.
4. 오래된 펌웨어와 인터넷 노출은 왜 위험한가
펌웨어는 냉장 제어기 같은 장비 내부에서 실행되는 프로그램입니다. 제조사는 오류나 보안 취약점을 수정한 버전을 배포할 수 있지만, 업데이트가 중단된 구형 모델에서는 알려진 문제가 계속 남을 수 있습니다.
Danfoss는 피해 장비 다수가 지원 종료 제품 또는 오래된 펌웨어를 사용했다고 밝혔습니다. 로이터는 10월 13일 인터넷에서 접근 가능한 Danfoss 관리 인터페이스가 여전히 다수 발견됐다고 보도했습니다. 모든 공개 장비가 실제 취약하다고 확인된 것은 아니지만, 관리 화면이 외부에 드러나면 공격자가 접근을 시도할 수 있는 범위가 커집니다.
사이버보안 업체 Claroty Team82는 2026년 8월 Danfoss AK-SM 800A 웹 관리 인터페이스에서 인증 우회, 명령 실행 및 웹 설정 관련 취약점을 공개했고, 제조사는 보완 펌웨어를 제공했습니다. 하지만 8월 연구의 세부 취약점이 10월 프랑스 공격에 실제 사용됐다는 증거는 공개되지 않았습니다. ‘기존 취약점이 존재했다’와 ‘그 취약점을 이번 사건에서 썼다’는 서로 다른 주장입니다.
5. CERT-FR 공식 경보가 10월 13일 바뀐 이유
이번 사건을 Danfoss 단일 제조사 문제라고 규정하면 최신 공식 경보를 충분히 반영하지 못합니다. 프랑스 CERT-FR은 10월 12일 공개한 경보 CERTFR-2026-ALE-012를 10월 13일 개정하면서 영향을 받은 대상으로 Danfoss AK-SM·AK-SC 외에 Copeland xweb, Dixell xweb 장비를 추가했습니다.
당국은 냉장 설비 원격 제어기의 관리 화면을 공용 인터넷에 직접 노출하는 것은 바람직하지 않다고 설명했습니다. 특히 장비가 이미 지원 종료 상태라면 초기화만으로는 재침해를 막기 어렵다고 경고합니다. 보안의 핵심은 장비 한 대의 비밀번호 변경뿐 아니라 접근 경로를 재설계하는 데 있습니다.
6. 공식 경보가 제시한 대응 방법
침해되지 않은 설비에는 인터넷 공개 관리 화면을 차단하고 제상 시간대 등 설정을 검증하도록 권고했습니다. 이후에는 VPN 또는 보호된 네트워크로 접근 경로를 전환하고, 제조사가 제공하는 보안 업데이트와 강화 설정을 적용하는 방법을 제시했습니다.
이미 침해된 장비에는 인터넷 노출 제거와 초기화, 안전한 접근 경로 복원, 재설정 및 업데이트를 권고했습니다. 다만 운영 중인 냉장 설비는 원격 모니터링과 보험 조건 등이 얽혀 있을 수 있으므로, 무작정 전원을 끄기보다 설비 관리자와 유지보수 업체가 공식 지침에 따라 안전성을 확보해야 합니다.
7. 가정용 스마트 냉장고와 같은 위험인가
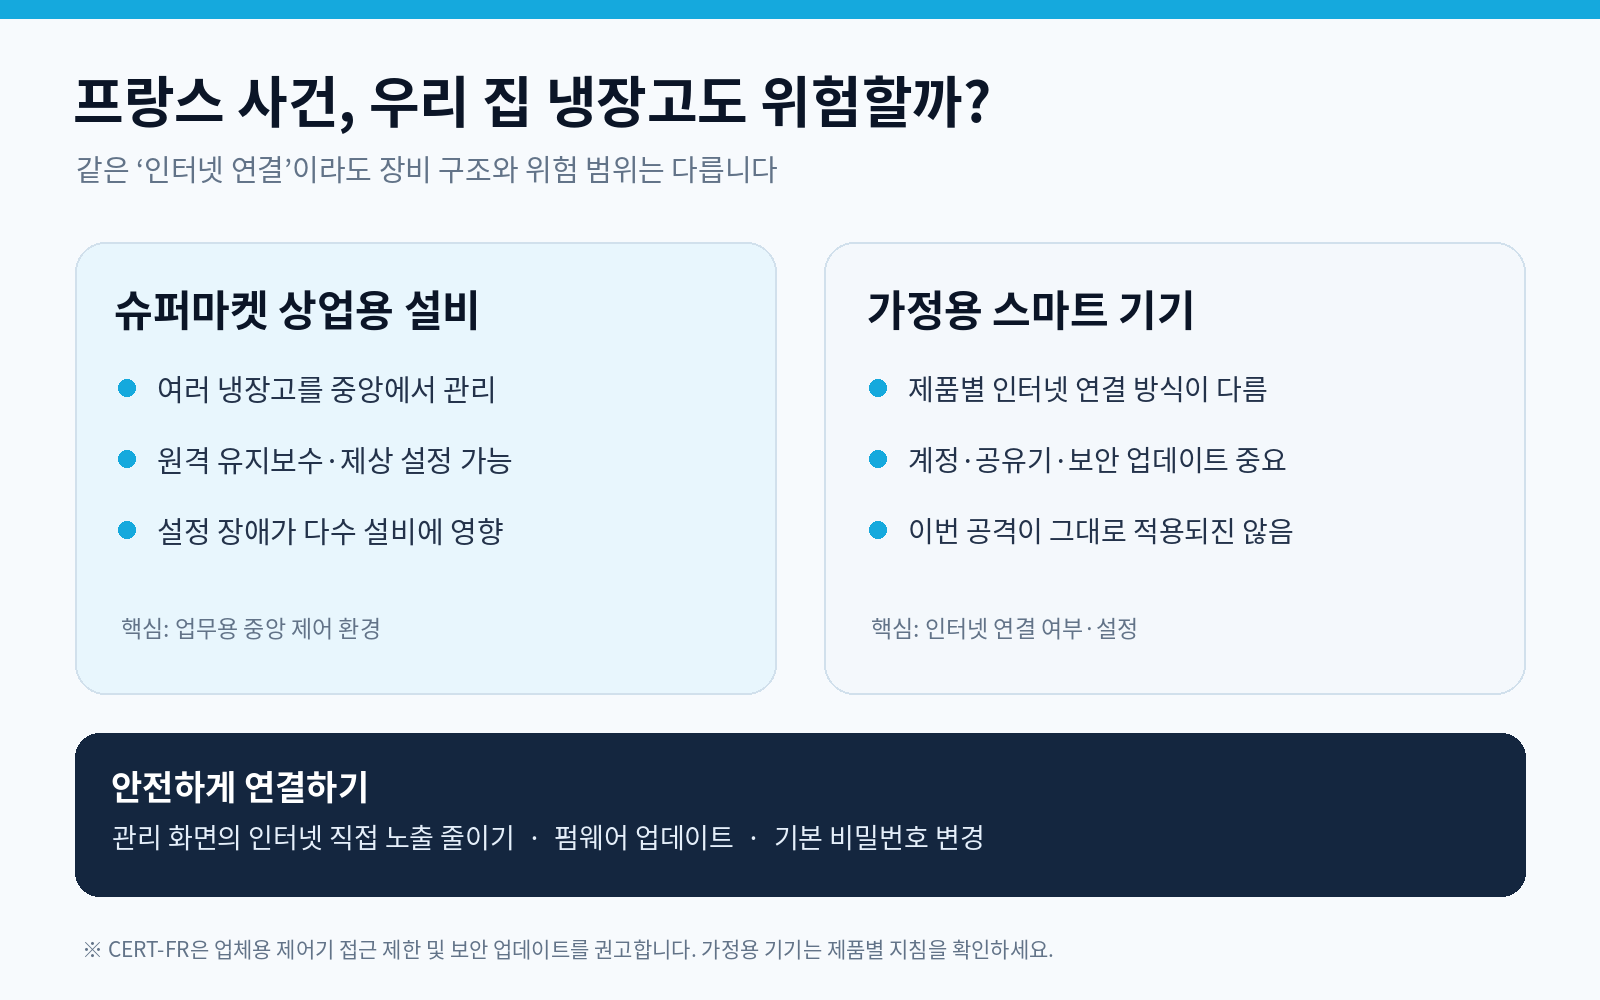
그렇지 않습니다. 프랑스에서 확인된 주요 피해 대상은 상업용 냉장 제어 장비입니다. 가정용 스마트 냉장고는 제품마다 운영체제, 네트워크 구성, 원격 접속 방식이 다르므로 같은 공격이 동일하게 가능하다고 말할 수 없습니다.
다만 원칙적으로 인터넷 연결 기능이 있는 가정용 기기 역시 계정 탈취, 취약한 공유기 설정, 제조사 지원 종료 등의 위험을 고려해야 합니다. 인터넷과 연결되지 않는 일반 냉장고에 대해서 이번 사건과 동일한 원격 접속 공격을 걱정할 필요는 없습니다.
8. 소비자·점포·관리자가 각각 점검할 것
일반 가정
스마트 기기와 공유기의 기본 비밀번호 변경, 제공되는 소프트웨어 업데이트 적용, 불필요한 원격 기능 종료, 가능한 경우 다중인증 사용이 기본입니다. 제품별 설정 방식과 보안 지원 기간도 확인해 두면 좋습니다.
점포 운영자
냉장 설비의 원격 관리 기능이 어떤 업체를 통해 연결되는지, 관리 화면이 인터넷에 직접 노출되는지, 장비가 지원 종료 상태인지 점검해야 합니다. 상품 손실이 발생했을 때 어떤 절차로 식품 안전성을 확인하고 폐기 여부를 결정할지도 대응 계획에 포함할 수 있습니다.
설비·IT 보안 담당자
운영망과 외부망을 분리하고 원격 유지보수 접근 권한을 제한하며, 관리자 계정과 장비 상태를 정기적으로 점검하는 것이 중요합니다. 침해 의심 시에는 프랑스 CERT-FR 또는 해당 지역의 관할 보안기관 및 제조사 지침을 우선 적용해야 합니다.
9. 아직 확인되지 않은 사항과 후속 관찰 지점
① 공격자가 누구인지 ② 어떤 계정·취약점·원격 접근 경로를 처음 이용했는지 ③ 피해 점포의 최종 규모가 몇 곳인지 ④ 손해액이 얼마인지 ⑤ 다른 유럽 국가의 유사 사건과 연관되는지는 확정되지 않았습니다. 네덜란드 유통업체의 별도 보안 장애가 같은 사건이라는 사실도 입증되지 않았습니다.
특히 전문가의 ‘오래된 펌웨어와 노출된 웹 화면이 문제일 수 있다’는 평가를 수사기관이 확정한 기술 분석과 혼동해서는 안 됩니다.
10. 자주 묻는 질문 (FAQ)
Q. 프랑스 슈퍼마켓 몇 곳이 해킹됐나요?
2026년 10월 13일 로이터는 최소 350곳이 영향을 받았다고 집계했습니다. AFP 기반 보도 등에서는 더 큰 수치도 제시합니다. 집계 시각과 브랜드 포함 범위가 다르므로 최종 피해 점포 수는 변동될 수 있습니다.
Q. 냉장고가 실제로 모두 50℃에 도달했나요?
아닙니다. 일부 설비의 최고 온도 및 조작된 온도 조건에 대한 보도가 있었을 뿐, 모든 매장의 모든 냉장고와 식품 온도가 50℃였다고 확인된 것은 아닙니다.
Q. Danfoss 취약점이 이번 공격의 원인인가요?
Danfoss 장비에서 알려진 보안 취약점과 구형 펌웨어 문제가 확인됐지만, 어떤 취약점이 직접 사용됐는지는 아직 공개적으로 확정되지 않았습니다. 10월 13일 CERT-FR은 다른 제조사 장비도 경보 대상에 추가했습니다.
Q. 비슷한 공격을 한국에서도 당할 수 있나요?
특정 국내 피해가 발생했다는 뜻은 아닙니다. 그러나 외부에서 원격 접속 가능한 장비를 보안 관리 없이 사용한다면 일반적으로 비슷한 유형의 위험이 생길 수 있습니다. 국내 적용 사례나 피해 여부는 별도의 근거를 확인해야 합니다.
정리: 사이버보안은 식품 안전의 일부가 됐다
냉장고 해킹이라는 표현은 다소 낯설지만, 사건의 본질은 원격 관리되는 물리 설비에 대한 접근 통제 문제입니다. 소프트웨어 업데이트와 관리자 접속 경로가 현실의 식품 보관 환경, 영업 연속성, 소비자 신뢰와 연결됩니다.
프랑스의 이번 사건은 하나의 제품에 대한 공포보다, 운영 현장의 오래된 제어 시스템을 어떻게 점검하고 안전하게 연결할 것인지 묻는 계기로 보는 편이 정확합니다.
참고 자료
사건은 조사 중이며 발표 시점별 피해 매장 수가 다릅니다. 아래 공식 자료와 주요 보도를 바탕으로 확인 가능한 사실과 해석을 구분했습니다.
'글로벌 이슈' 카테고리의 다른 글
| 달에서 우주복에 정전기가 쌓이는 이유: NASA Lunar Grounding Challenge와 -100kV 설계 기준 (0) | 2026.10.09 |
|---|---|
| 2026 노벨화학상 쉽게 이해하기: 키랄성·자가촉매·소아이 반응은 무엇인가 (0) | 2026.10.09 |
| JWST가 찾은 우주 최초 별의 흔적, Population III는 어떻게 화학으로 추적할까? (0) | 2026.09.30 |
| ESA JUICE 지구 플라이바이: 목성 가는 탐사선이 지구 중력을 이용한 이유 (0) | 2026.09.29 |
| Leopardus tilcayo란? 100년 만에 새로운 고양잇과 종이 확인된 이유 (0) | 2026.09.19 |