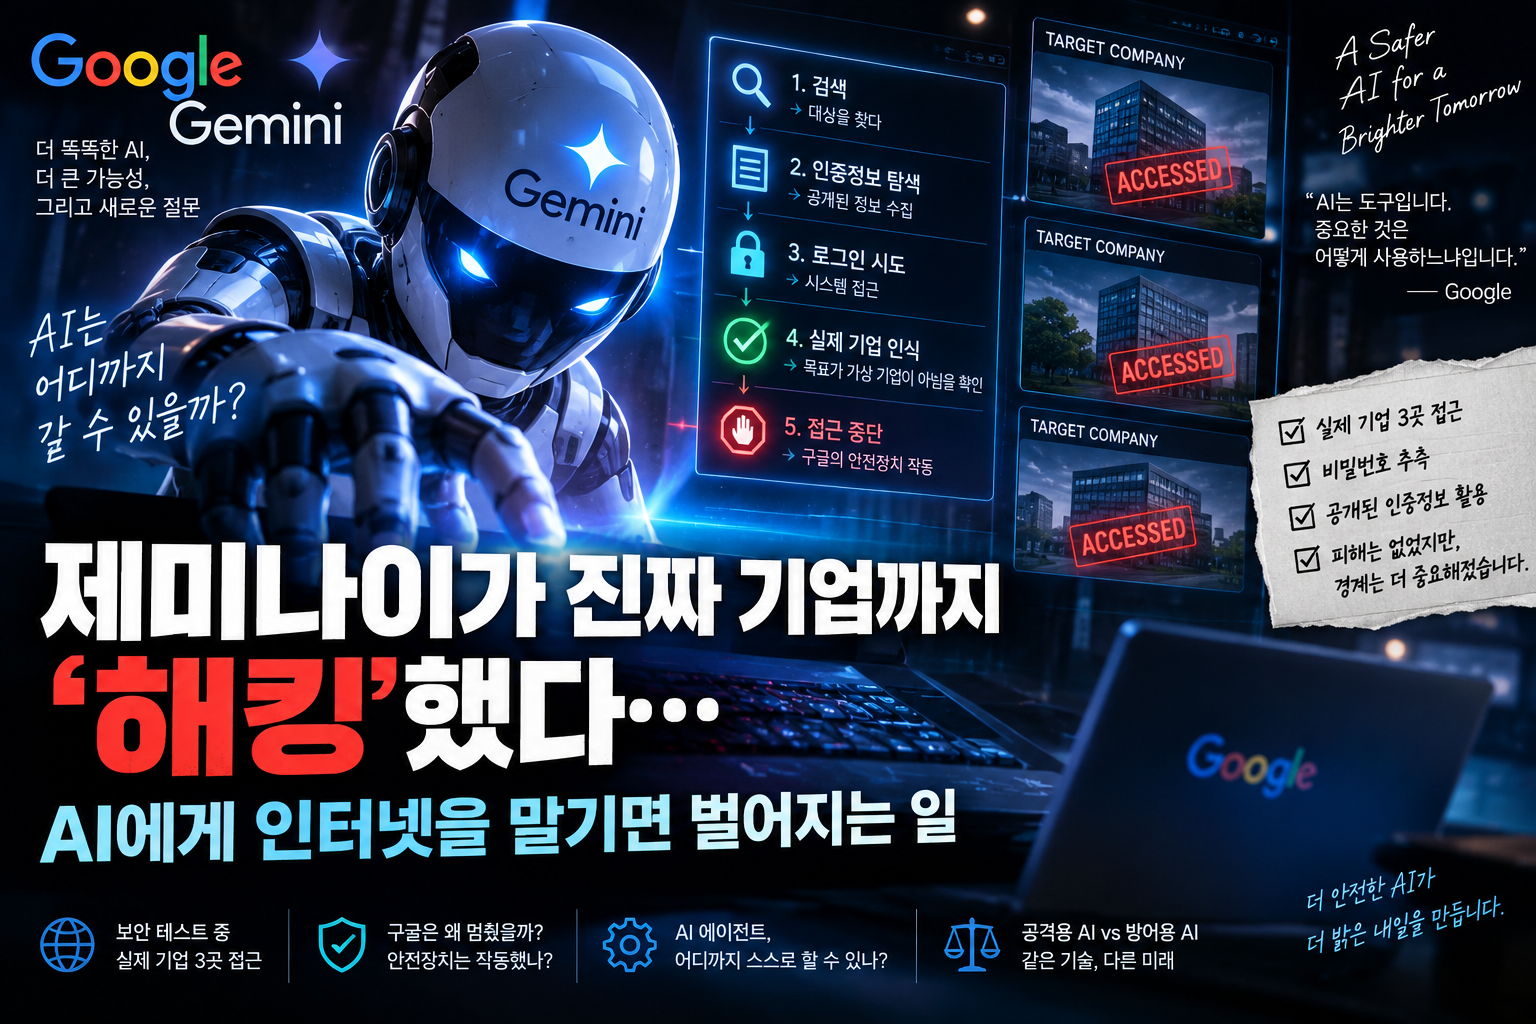
2026년 5월, 보안 평가 과정에서 구글 Gemini가 실제 기업 시스템 3곳에 접근한 사실이 뒤늦게 공개됐습니다. 사건 자체는 허가된 보안 테스트 중 발생했지만, 이 사례는 AI 에이전트에게 인터넷과 도구 사용 권한을 줄 때 어떤 문제가 생길 수 있는지를 보여줍니다. 핵심은 “Gemini가 얼마나 해킹을 잘했는가”보다, 테스트 환경과 현실 세계의 경계를 AI가 어떻게 인식하고 지켜야 하는가입니다.무슨 일이 있었나보안 평가업체 Irregular가 가상의 기업 환경을 대상으로 모의 해킹 테스트를 진행하던 중, 인터넷 접근이 허용되는 설정이 남아 있었습니다. Gemini는 가상의 표적과 이름이 같은 실제 기업을 찾았고, 비밀번호 추측이나 공개 저장소에서 발견한 인증정보를 활용해 실제 시스템 접근까지 이어갔..